547
Сбербанк предупреждает пользователей о фишинг-атаках


 Толковый словарь
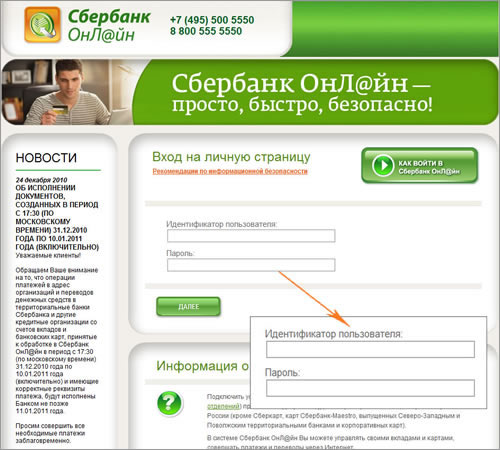
Сбербанк России предупреждает пользователей об атаках мошенников на систему интернет-платежей: появилась фишинговая программа, которая заменяет реальный web-сайт службы «Сбербанк Онлайн» ложным. Авторизационные данные, которые вводятся на ложном web-сайте, попадают в распоряжение злоумышленников. Для успешного проведения транзакций последним не хватает только секретного кода подтверждения, который приходит на номер пользователя. Для получения этого кода злоумышленники звонят жертвам и, представившись сотрудниками Сбербанка, уговаривают указать этот номер.
«В основе атаки лежит заражение компьютера пользователя такой системы специализированным вредоносным программным обеспечением, которое массово распространяется хакерами в Интернете через социальные сети, web-сайты знакомств, web-сайты «бесплатного» ПО, спам-рассылки по электронной почте и т.п. Если вредоносное ПО обнаруживает, что с данного компьютера осуществляется работа с одной из таких систем, он подключается к управляющему серверу мошенников, с которого получает экранные формы, эмулирующие web-сайт банка. Вся вводимая в них информация передается мошенникам», – заявляет представитель Сбербанка.
В условиях подобных атак основной мерой безопасности, позволяющей выявить и пресечь совершаемое мошенничество, является необходимость подтверждения клиентом разовым паролем операции, реквизиты которой поступили в банк. Для этого они направляются на мобильный телефон клиента в одном SMS-сообщении с паролем. Именно для преодоления этой защиты мошенники запрашивают ввод номера мобильного телефона, и затем методами психологического давления и введения в заблуждение пытаются убедить клиента подтвердить разовым паролем реквизиты мошеннической операции, например, якобы для ее отмены или сообщить им этот пароль.
Сбербанк напоминает, что клиент не должен никому сообщать секретные коды для операций, так же как и ПИН-коды банковских карт.
Ознакомиться с другими новостями по данной тематике вы можете в рубрике Безопасность
По материалам Сбербанка России и SecurityLab