




Искусственный интеллект: где граница между прогрессом и угрозой


Главная тема 2026 года — «Искусственный интеллект: где граница между прогрессом и угрозой». Организаторы сделали акцент на том, что, хотя ИИ активно внедряется, вопросов о безопасности его применения пока много: какие риски таит технология, как защищать и сам ИИ, и людей от его ошибок, как выстраивать регулирование.
Федеральный закон №243-ФЗ «О поддержке развития технологий искусственного интеллекта в Российской Федерации» может повлиять на информационную безопасность систем в России через установление требований к разработке и применению больших фундаментальных моделей ИИ. Закон вступил в силу с 1 сентября 2026 года, но ряд ключевых положений — о статусе суверенных и национальных моделей, обязанностях разработчиков, маркировке материалов и использовании объектов авторского права при обучении — начнёт применяться с 1 марта 2027 года.
Особенность закона — сочетание двух задач: стимулировать развитие отечественных ИИ-технологий и одновременно создать базовые механизмы контроля рисков. Искусственный интеллект рассматривается не только как коммерческий инструмент, но и как инфраструктурная технология, влияющая на государственное управление, экономику, безопасность и информационное пространство.
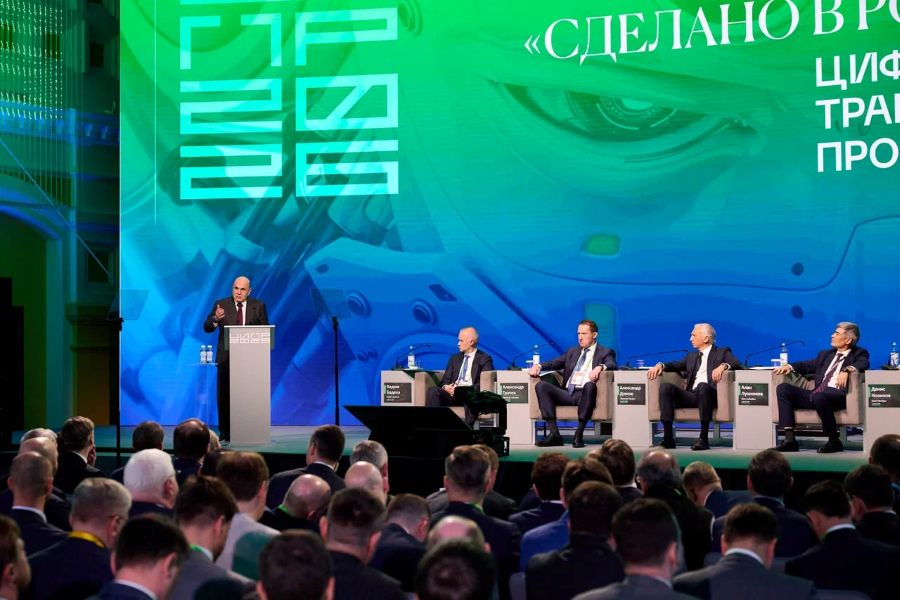
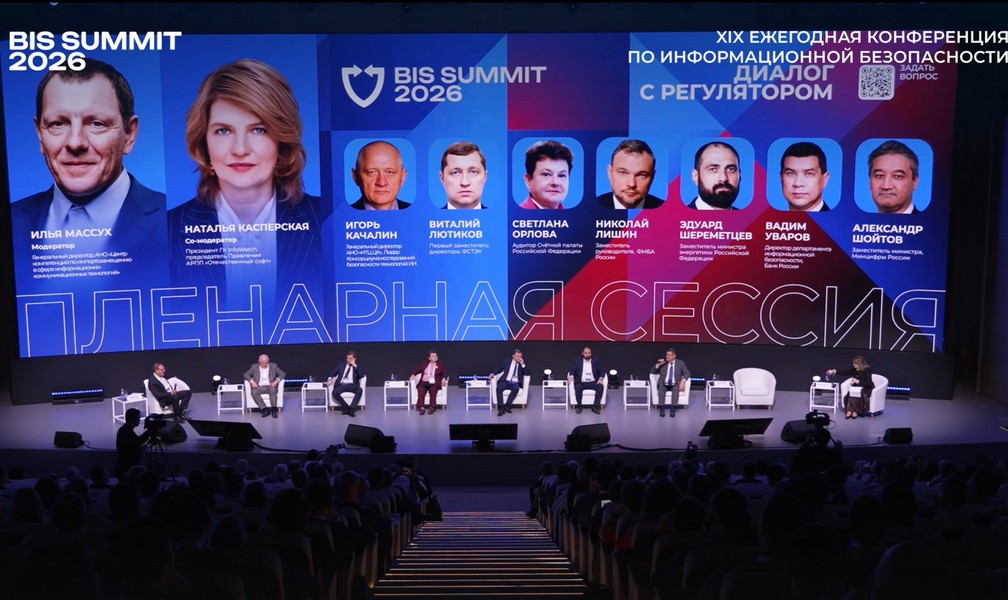
Пленарная сессия «Диалог с регулятором» BIS Summit 2026 была посвящена тому, как повлияет новый закон об ИИ на информационную безопасность систем. Участники обсудили основные аспекты регулирования безопасности ИИ, выяснили насколько результаты соответствуют ожиданиям государства и общества, поговорили о том, как будет обеспечиваться защита самих систем ИИ и общества от их неверных решений и последствий.
Модераторами выступили:
· Илья Массух, генеральный директор, АНО «Центр компетенций по импортозамещению в сфере информационно-коммуникационных технологий»;
· Наталья Касперская, президент ГК InfoWatch, председатель Правления АРПП «Отечественный софт».
Спикеры:
· Игорь Качалин, генеральный директор АНО «НТЦ ЦК», Лидер Консорциума исследований безопасности технологий искусственного интеллекта;
· Александр Шойтов, заместитель министра, Минцифры России;
· Николай Лишин, заместитель руководителя, ФМБА России;
· Виталий Лютиков, первый заместитель директора, ФСТЭК;
· Эдуард Шереметцев, заместитель министра энергетики Российской Федерации;
· Светлана Орлова, аудитор Счетной палаты Российской Федерации;
· Вадим Уваров, директор департамента ИБ, Банк России.
Участники дискуссии отметили, что некоторые положения нового закона, которые могут повлиять на информационную безопасность:
- Обязанности разработчиков. Закон обязывает разработчиков суверенных и национальных больших фундаментальных моделей ИИ обеспечивать безопасность нейросети, определять правила использования (условия применения, ограничения, обновления) и вести техническую документацию с описанием ключевых параметров и ограничений.
- Обязательная маркировка ИИ-контента. Разработчик должен предусмотреть для пользователей возможность помечать созданный контент предупреждением об использовании ИИ. Как именно выглядит предупреждение и где размещается, будет прописано в соглашении между пользователем и поставщиком ИИ-сервиса.
- Особенности обучения нейросетей. Большие языковые модели обучаются на огромных массивах данных, среди которых могут быть статьи, книги, музыка, изображения, охраняемые авторским правом. По общему правилу их нельзя использовать без согласия правообладателя, но для разработчиков национальных и суверенных больших фундаментальных моделей закон смягчает требования: без согласия правообладателя нейросеть можно обучать на любых законно полученных материалах.
- Информирование пользователей. Лица, предоставляющие возможность применения большой фундаментальной модели, обязаны уведомить пользователя о том, кому принадлежат права на результаты интеллектуальной деятельности, полученные с помощью модели, и об условиях доступа к этим результатам, их использования и сохранения — при наличии технической возможности.
Если говорить о нарушениях, то в статье 11 закона закреплена отсылочная норма: нарушители несут ответственность в соответствии с действующим законодательством РФ. Отдельных штрафов за нарушение 243-ФЗ не введено. При этом действует принцип: чем критичнее сфера применения ИИ (например, госсистемы или безопасность), тем строже требования к моделям. Например, если большая фундаментальная модель из-за системной ошибки или некорректного кода нанесет прямой ущерб (например, предоставит ложную аналитику), ответственность ляжет на разработчика.
Также в законе прописан ряд рекомендаций. Организациям, работающим с большими моделями, целесообразно провести правовой и технический аудит. Некоторые рекомендации:
- определить, подпадает ли используемое решение под признаки большой фундаментальной модели;
- проверить структуру владения разработчиком;
- установить места обработки и хранения данных;
- подготовить правила эксплуатации и техническую документацию;
- оценить источники обучающих данных;
- пересмотреть договоры с поставщиками и пользователями ИИ-сервисов.
В свою очередь, Банк России публиковал методические рекомендации, которые помогают организациям обеспечить информационную безопасность при использовании технологий ИИ. Например, рекомендуется учитывать возможные способы реализации угроз безопасности информации, специфичные для технологий ИИ, и разрабатывать внутренние документы, предусматривающие порядок контроля за реализацией требований политики обеспечения информационной безопасности.