212
«Лаборатория Касперского»: киберпреступники меняют методы, «подделываясь» под легальное ПО



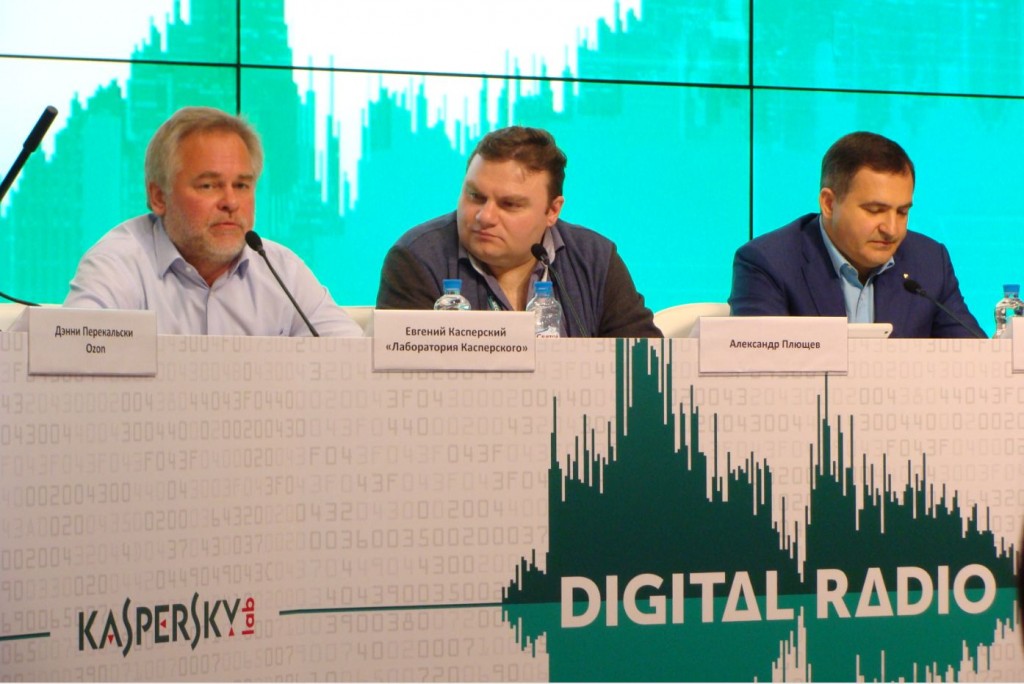
Невозможно представить современного человека, который бы не согласился с утверждением, что вопросы информационной безопасности уже давно перестали быть узкоспециальной темой, практически все компании и государства в той или иной степени уделяют внимание теме защиты личности в киберпространстве. Этой тематике было посвящена состоявшаяся 9 декабря в Москве пресс-конференция компании «Лаборатория Касперского», проведенная совместно со Сбербанком (при участии департамента информационных технологий Москвы и Ozon.ru).
Выступая на мероприятии, генеральный директор «Лаборатории Касперского» Евгений Касперский, в частности, отметил, что в 2015 году компания в среднем ежедневно фиксирует около 310 тысяч новых вредоносных файлов, что на 15 тысяч меньше, чем в прошлом. Связано это, по мнению «ЛК», прежде всего с экономической неэффективностью кодирования новых вирусов. Злоумышленникам гораздо дешевле обходится кража или создание легитимных цифровых подписей, которые они присваивают вредоносным программам, выдавая их, таким образом, за безопасные. Кроме того, экономить на разработке и одновременно зарабатывать деньги им позволяет рекламное ПО, доля которого неуклонно растет.
Среди особенно ярких событий 2015 года в области интернет безопасности в «Лаборатории Касперского» отметили повышение уровня целевых атак. Так, если в предыдущие годы они были направлены на обычных пользователей с целью кражи денег или государственные структуры, то сейчас атаки такого рода преимущественно осуществляются в отношении коммерческих структур и финансовых институтов. Ярким примером такого подхода может служить преступная деятельность кибергруппы Carbanak, жертвой которой стали сотни банков по всему миру, в том числе и в России.
Все это – лишь малая толика угроз, с которыми приходится сталкиваться специалистам по ИБ в современном мире, – подчеркнул А.Гостев, добавив, что сегодня для государственных структур и компаний кибербезопасность является одним из главных стратегических вопросов и столпом их развития.
В дискуссии в рамках пресс-конференции принял участие первый заместитель председателя правления Сбербанка России Лев Хасис. Он в частности отметил как одно из наиболее значительных достижений сотрудничества банка и «ЛК» в борьбе с киберпреступностью тот факт, что весной этого года Сбербанк совместно с «Лабораторией Касперского» выпустил не имеющее аналогов в России мобильное приложение Сбербанк Онл@йн со встроенным антивирусом для ОС Android. Это позволило серьезно повысить уровень безопасности клиентов банка. На данный момент обновленную Android-версию мобильного приложения Сбербанка установили около 5,5 млн пользователей.
Всего же, по информации Сбербанка, на сегодняшний день в России насчитывается приблизительно 24 млн пользователей веб-приложения Сбербанк Онл@йн и более 60 млн пользователей этого мобильного приложения, услугами торгового эквайринга пользуются более 250 тыс. ТСП. Такая обширная клиентская сеть, «живущая» в киберсреде, полной угроз, сама по себе заставляет банк уделять повышенное и пристальное внимание вопросам кибербезопасности – резюмировал Л. Хасис.