




Киберустойчивость вместо «непробиваемой стены». Новая философия банковской ИБ


В российской банковской практике это понятие раскрыто через ГОСТ Р 57580.4 «Безопасность финансовых (банковских) операций. Операционная надежность».
Документ четко разграничивает:
-
отказоустойчивость — про сценарий «упал сервер» (сбой железа, питания, каналов);
-
киберустойчивость (Resilience) — про восстановление после целенаправленной атаки, катастрофы или сбоя критических сервисов;
-
операционная надежность — это комплексное состояние, включающее и защиту, и устойчивость, и способность к восстановлению.
Рабочий вопрос больше не звучит как «можно ли нас взломать». Он трансформировался в «как быстро мы восстановимся и сохраним бизнес». Атаки и утечки признаны неизбежной частью реальности. Ключевые метрики — время простоя, скорость возврата к работе и уровень доверия клиентов.
Парадоксы статистики
За неделю до XXVI Всероссийской банковской конференции были опубликованы данные ЦБ по хищениям за первый квартал 2026 года. Картина неоднозначна. С одной стороны, объем похищенных средств снизился до 7,4 млрд рублей, банки предотвратили хищения на 1,8 трлн рублей, отразив около 16,8 млн попыток. Тренд на снижение абсолютных потерь сохраняется второй квартал подряд. С другой — доля состоявшихся хищений от общего числа атак, по отдельным оценкам, продолжает расти.
Ключевую роль в позитивной динамике сыграл «период охлаждения» (Указание ЦБ № 6820-У), позволяющий клиенту отказаться от перевода в течение двух дней, а также расширенный перечень подозрительных признаков (до 12 критериев в методиках отдельных банков). Заработала государственная система «Антифрод», банки перешли с реактивной защиты на проактивную: ИИ теперь блокирует не совершение мошеннической транзакции, а саму попытку ее осуществить.
Однако есть и тревожный сигнал: социальная инженерия остается главным инструментом злоумышленников. По данным ФинЦЕРТ, число таких инцидентов демонстрирует устойчивый двузначный рост. До 80% успешных атак проходят через механизм обмана физлица, а не через взлом технологий. Мошенники перешли от «конвейерного» обзвона к точечным «снайперским» ударам на основе цифрового следа жертвы, активно используют ИИ — дипфейки, генеративные модели, автоматизированных ботов.
А вот показатель возврата банками потерпевшим украденных средств остается низким: по картам — около 10%, по СБП — еще ниже, по электронным кошелькам — менее 2%. Таким образом, мгновенность перевода работает не только в пользу клиента.
Три направления атак на доверие
Злоумышленник понял: незачем ломать саму платежную систему, если можно подорвать три основания, на которых держится доверие к любому платежу. В ход идут:
1. Искусственный интеллект, которому банки делегируют решение о легитимности платежа. Появляются техники состязательных атак (adversarial attacks): злоумышленник изучает модель и формирует транзакцию, математически легитимную, но по сути мошенническую, еще и «отравляет» обучающие данные модели до атаки. С декабря 2025 года ФСТЭК включила эти угрозы в Банк данных угроз (БДУ) как класс для объектов КИИ. Теперь на аттестации могут спросить: «Вы учли риски для вашей ИИ-модели?».
2. Дипфейки и подрыв биометрии. Один из зампредов ЦБ недавно заявил: «Обман с использованием дипфейков — одна из ключевых угроз 2026 года». Банковские системы от дипфейков защищены, но люди им верят. Особенно опасна схема «фейк-босс»: мошенники синтезируют голос руководителя потенциальной жертвы (например, при дипфейк-атаке на главбуха) в реальном времени на основе видео длительностью 3–5 секунд.
3. Компрометация каналов связи и межбанковского взаимодействия. Устаревшие протоколы сотовой связи (SS7) позволяют перехватывать SMS с кодами двухфакторной аутентификации. Техническое решение проблемы — защищенные протоколы российского стандарта криптографической защиты для мобильных сетей
Глобальные рекомендации vs российские реалии
Тимур Аитов обратил внимание на майский доклад Всемирного экономического форума и аналитической компании KPMG «AI and Cyber: Empowering Defenders», охарактеризовав его как «карту местности, а не навигатор». Логика четырех шагов (согласовать ИИ со стратегией, подготовить данные и инфраструктуру, провести теневой пилот, масштабировать) в целом здравая.
KPMG дает важную метрику: стоимость инцидента в среднем падает на 1,9 млн долл. США у тех, кто экстенсивно использует ИИ.
Но в российских реалиях есть три ограничения: санкции и дефицит GPU NVIDIA, регуляторный ландшафт (Кодекс этики ИИ ЦБ, требования ФСТЭК), а главное — качество данных. «Зоопарк форматов» в разных филиалах делает ИИ «слепым». Принцип: сначала наводим порядок с данными, только потом считаем сэкономленные миллионы.
Дорожная карта для лидеров и малых банков
Для крупных банков три приоритета: adversarial-тестирование антифрод-моделей (как регулярные пентесты), мультимодальная биометрия с детекцией дипфейков, защита межбанковских каналов и API. Для малых банков стратегия иная: нет ресурсов на собственные лаборатории — нужна ставка на скорость подключения к отраслевым «коробочным» решениям и коллективную защиту через ФинЦЕРТ. Как в свое время отметил Михаил Мамута, член Совета директоров Банка России, «киберустойчивость всей системы определяется уровнем защиты ее наименее защищенных участников».
Резюме

Тактические победы не спасут от стратегического поражения. Если банки не обеспечат киберустойчивость, ее обеспечат мошенники (но для своих атак). К 2030 году выбора не останется. Первые шаги уже сегодня: протестировать антифрод-модель и привести данные в порядок.
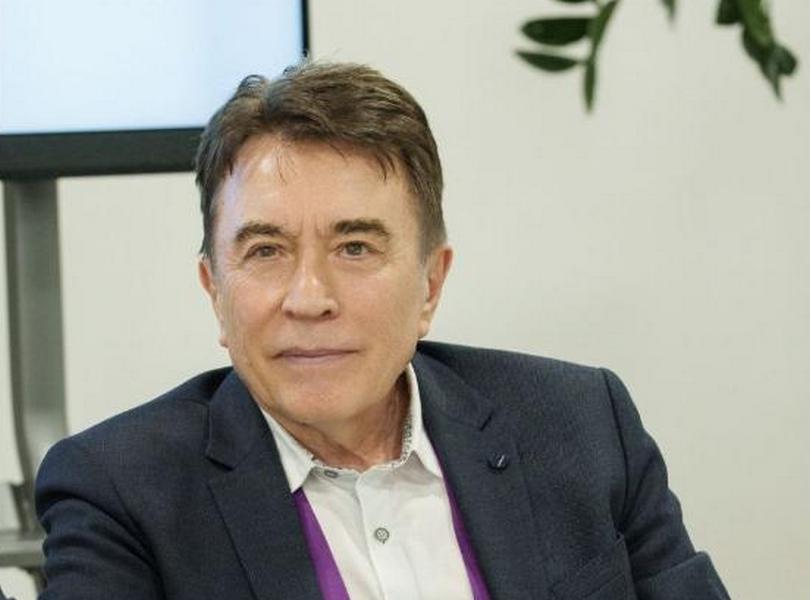
Материал подготовлен по итогам выступления Тимура Аитова на XXVI Всероссийской банковской конференции «Цифровая финансовая система России: цифровые валюты, токенизация и искусственный интеллект».